AGRG
ЦОД
Позвонить
+7 495 988-9116
Написать
info@agrg.ru
Пусть будет как в музыке: вступление, развитие, кульминация и кода…
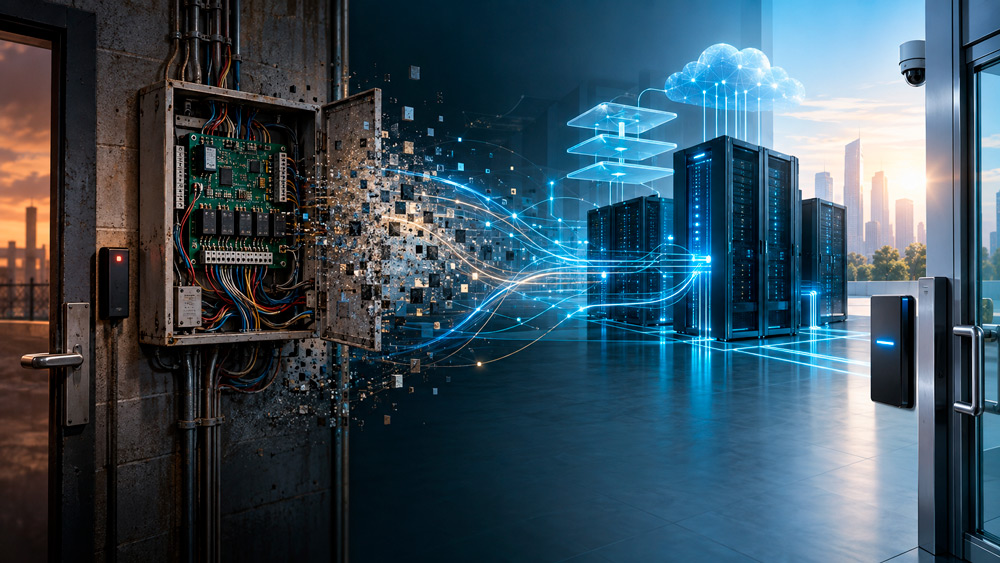
Сегодня контроллер воспринимается как почти обязательная часть системы контроля и управления доступом. Есть считыватель, есть замок, есть сервер — а между ними, кажется, точно должна стоять отдельная коробка, которая принимает решение: открыть дверь или нет. Привычная конструкция кажется естественной, редко возникает вопрос: почему она вообще появилась?
Ответ прост: контроллер был не вечным законом архитектуры СКУД, а очень удачным ответом на ограничения вычислительной техники и связи своего времени.
Первые электронные системы контроля доступа появились ещё в начале 1960-х. Они решали новую для предприятий задачу: заменить механический ключ идентификатором, который можно быстро разрешить, запретить, учесть и связать с конкретным человеком. Но вычислительная техника тогда была большой, дорогой и централизованной. Чтобы электронно управлять множеством дверей, сигналы от считывателей и исполнительных устройств приходилось сводить к центральной машине. Чем больше становился объект, тем сложнее и дороже становились проводка, интерфейсы и сама центральная система.

IBM System/7 Controlled Access, 1972. Один из наглядных артефактов ранней эпохи компьютеризированного контроля доступа. Источник.
1970 · Card Key Systems
“We've built a computer to protect your computer.”
Перевод: «Мы построили компьютер, чтобы защитить ваш компьютер».
Оригинальная реклама в архиве Datamation
Реклама Card Key Systems 1970 года удивительно точно передаёт дух эпохи. Производитель буквально объяснял клиенту: мы создали «computer-like security system» — систему, которая одновременно является замком, часовым механизмом, регистратором, сигнализацией и «судьёй», решающим, кого пропускать. Само по себе это замечательно: на заре электронной СКУД отдельная вычислительная логика воспринималась как технологическое чудо и конкурентное преимущество.
В начале 1970-х среди заметных пионеров электронного контроля доступа были американские Card Key Systems и Rusco Electronic Systems. Рынок был ещё молодым: речь шла не о десятках привычных производителей, а буквально о нескольких компаниях, которые формировали новую отрасль.
Rusco развивала системы Ruscard и R-40. Их реклама хорошо показывает, что именно пытались продать заказчику: не столько «считыватель карточек», сколько возможность централизованно назначать права, отменять потерянную карту, ограничивать доступ по времени и двери, а главное — автоматически фиксировать, кто, куда и когда прошёл.
1972 · Rusco Electronic Systems / R-40
“In the electronic age mechanical locks and keys are obsolete.”
Перевод: «В электронную эпоху механические замки и ключи устарели».
Оригинальная реклама в архиве Datamation
В 1972 году Rusco формулировала это почти вызывающе. R-40 назывался mini-computer access control security system. Он обеспечивал автоматический контроль критических точек доступа, печатный журнал событий и возможность назначать конкретной карте конкретные двери. Для отдельных проходов к карте можно было добавить секретный код, набираемый на клавиатуре.
1974 · Rusco Electronic Systems / RUSCARD
“This is the electronic “key” that can be a photo ID badge.”
Перевод: «Это электронный «ключ», который одновременно может быть удостоверением личности с фотографией».
Оригинальная реклама в архиве Datamation
К 1974 году реклама Ruscard уже предлагала почти современный набор функций: открывать двери выборочно, управлять парковкой и лифтами, автоматизировать учёт рабочего времени и печатать отчёт о том, «кто, куда и когда» проходил. Электронный ключ постепенно превращался в элемент корпоративной информационной системы.
Но централизованная модель имела очевидный предел. Если все решения принимает одна машина, то растёт число линий связи, увеличивается нагрузка на центральный узел, а его отказ начинает влиять на весь объект. Параллельно стремительно дешевели микропроцессоры. Это создало идеальные условия для следующего шага: вынести часть вычислений ближе к дверям.
Во второй половине 1970-х архитектура становится узнаваемой для современного инженера. Между центральной системой и периферией появляется самостоятельный вычислительный уровень. Контроллер хранит локальные права, расписания и параметры двери, принимает решение без постоянного обращения к центральной машине, управляет замком и регистрирует события. Центральный компьютер всё больше занимается администрированием, отчётностью и общей координацией.

Реклама семейства Motorola M6800, август 1976 года. В нижней части — Rusco CARDENTRY 500 и Micro Access Controller MAC 540. Слоган Rusco: “But CARDENTRY has a brain.” — «Но у CARDENTRY есть мозг». Источник.
У Rusco эта идея была сформулирована буквально. Сердцем CARDENTRY System 500 был Micro Access Controller MAC 540. Он использовал микропроцессор Motorola 6800, мог хранить данные тысяч идентификаторов, управлять расписаниями и дверями, контролировать тревожные входы и сохранять работоспособность локальной логики. Сам термин Micro Access Controller показывает, насколько важным стал новый слой архитектуры.

Interlock, Германия, 1976. Оригинальный продуктовый буклет ранней электронной СКУД. “Elektronisches Zugangs-Kontroll-System” — «Электронная система контроля доступа». Источник.
Почти одновременно в Европе немецкая Interlock развивала собственную линию. Её IL 1000 1976 года мог хранить до 1000 прав доступа и обслуживать две двери. Любопытно, что устройство ещё было построено на транзисторной логике и не имело микропроцессора. Это настоящий артефакт переходного периода: электронный локальный контроль уже был нужен, но элементная база только догоняла архитектурную идею.
К 1980–1990-м годам эта логика стала отраслевым стандартом: считыватель передаёт идентификатор, локальный контроллер решает, разрешён ли проход, управляет реле и датчиками двери, а сервер конфигурирует систему и собирает события. Контроллер давал два огромных преимущества своего времени: уменьшал зависимость каждой операции от центрального компьютера и позволял системе продолжать работу при потере связи.
У контроллера была очень серьёзная инженерная причина существования. Сети долго оставались дорогими и не всегда надёжными. Серверы были физическими машинами.

DEC PDP-11/40, 1973 год — наглядный пример масштаба вычислительной техники начала 1970-х. Это не «сервер СКУД», а иллюстрация той технологической эпохи: отдельный шкаф высотой около 1,8 м вместо сегодняшней виртуальной машины или контейнера. Источник.
Каналы между зданиями могли быть медленными. Проприетарные интерфейсы считывателей были простыми, а логика безопасности должна была продолжать работать даже при аварии линии связи.
Поэтому локальный контроллер стал удачным компромиссом: небольшой специализированный компьютер рядом с группой дверей, который содержит критически важную часть базы и умеет самостоятельно принимать решения.
Затем архитектура закрепилась организационно. Под неё появились монтажные нормы, шкафы автоматики, проектные шаблоны, интерфейсы, привычки проектировщиков и тысячи совместимых изделий. То, что когда-то было решением конкретной технической проблемы, постепенно стало восприниматься как сама природа СКУД.
За полвека изменилось почти всё, что когда-то оправдывало отдельный контроллер как обязательный вычислительный слой.
Вычислительная мощность стала дешёвой. Сервер перестал быть одной физической машиной: приложения работают на виртуальных машинах, в контейнерах и кластерах, резервируются и автоматически перезапускаются, располагаются в дата-центрах со сверхвысоким показателем надёжности. IP-сеть стала базовой инженерной инфраструктурой здания и ЦОД. Базы данных реплицируются. Сервисы могут работать одновременно на нескольких вычислительных узлах.
Изменился и уровень периферии. Старый односторонний Wiegand постепенно уступает OSDP — двунаправленному контролируемому протоколу. OSDP поддерживает Secure Channel с AES-128; в 2020 году протокол был опубликован как международный стандарт IEC 60839-11-5. То есть периферийное устройство уже не обязано быть «глупым проводом» до контроллера. Подробнее об OSDP.
И главное — сама отрасль начала размывать классическое понятие панели. На рынке существуют reader-controller устройства, подключаемые непосредственно к Ethernet, а облачные платформы уже предлагают архитектуры, где интеллектуальные считыватели соединяются непосредственно с облаком без отдельного дверного контроллера. Это не означает, что контроллеры исчезли сегодня. Но это означает, что отрасль уже признала: отдельная контроллерная панель больше не является единственно возможным центром принятия решения. Пример IP reader-controller; пример direct-to-cloud архитектуры.
Важно разделить две вещи. Не исчезает сама функция контроля. Кто-то по-прежнему должен проверить идентификатор и правила доступа, безопасно управлять замком, учитывать состояние геркона, кнопку выхода, аварийные режимы и гарантировать предсказуемое поведение при отказах.
Но из этого больше не следует, что на каждые пару дверей обязательно нужен отдельный специализированный компьютер со своей копией базы, собственным процессором, памятью, прошивкой и проприетарной логикой.
В системах нового поколения вычислительная логика может находиться в серверной среде — на нескольких резервируемых узлах или в кластере, а полевые устройства становятся стандартизованной периферией. Устойчивость при потере связи решается не единственным способом «поставить контроллер у двери»: применяются локальные кэши, распределённая логика, резервные вычислительные узлы, отказоустойчивая сеть и другие механизмы, привычные современной IT-инфраструктуре. Роль резервных вычислительных узлов особенно важна для многофилиальных и географически распределённых объектов — там, где нужно страховать не локальную дверь, а, например, потерю связи между Калининградом и Владивостоком.
Получается почти замкнутый исторический круг. В 1970-х вычисления пришлось вынести из центрального компьютера ближе к дверям, потому что центральные компьютеры, линии связи и сети были слишком дорогими и слабыми. Сегодня вычислительную логику можно снова собирать в единой серверной среде именно потому, что серверы, сети и механизмы резервирования стали несравнимо мощнее.
Контроллер был одним из важнейших изобретений в истории СКУД. Он сделал электронный контроль доступа массовым, масштабируемым и устойчивым. Но успешная технология не обязана оставаться неизменной архитектурой навсегда.
Сейчас появляются системы нового поколения — с другой архитектурой и другой логикой. Их центр тяжести постепенно смещается от множества специализированных контроллеров к программным сервисам, стандартным сетям, серверам и отказоустойчивым кластерам. Возможно, через несколько лет вопрос «какой контроллер стоит на этой двери?» будет звучать примерно так же, как сегодня вопрос о том, «на каком физическом сервере работает ваш облачный 1С».
Источники и архивы:
Card Key Systems, Datamation, 1 Nov 1970
Rusco R-40, Datamation, 1972
RUSCARD, Datamation, 1974
Rusco CARDENTRY System 500 / MAC 540, Datamation, 1976
Interflex: история компании и IL 1000
IBM: Data security & privacy / System/7 Controlled Access
SIA: OSDP
Allegion / ISONAS RC-04
Suprema BioStar Air
Какие-то неадекватные цифры у штрафов для начальной планки. Если какой-нибудь Газпром лишь "поморщится" от 500 мультов, то штраф даже в 3 миллиона рублей может "убить" 90% малого бизнеса имхо.


Комментарии